OpenClaw に必要なメモリとスペック: 4GB の VPS に入れて実測したら、常駐だけで 1.2GB
OpenClaw を 4GB の VPS に入れ、待機中と会話中のメモリを測りました。常駐は約 1.2GB、会話で 1.5GB。公式の最低 2GB で足りるか、Node 26 での入れ方、初期設定でつまずく所 (Claude Code のログインの使い回し、空のモデル一覧)、消し方まで。
本記事にはプロモーション (アフィリエイト広告) が含まれます。
「OpenClaw に必要なメモリは?」「VPS は何 GB あればいい?」と調べている人向けに、先に結論を置きます。
OpenClaw は、待機しているだけでメモリを約 1.2GB 使います。 4GB の VPS に入れて 1 時間測ると、ゲートウェイが 1.06〜1.1GB、その子プロセスが 145MB で落ち着きました。会話をすると 1.5GB まで膨らみ、ターミナルの画面 (TUI) を開けばさらに 0.6GB 足されます。
公式の最低ラインは 2GB です。動きはするはずですが、OS の分を足すと待機だけで大半が埋まり、会話のたびにスワップに頼る計算になります。常駐させて使うなら 4GB を選んでください。 同じ VPS で測った Hermes Agent の常駐は 256MB、Claude Code で作ったエージェント は 280MB でした。OpenClaw はその 4 倍以上です。
入れるのは Node 26 と npm だけで、sudo は要りません。初期設定でやり直した分を含めて、最初の返事が来るまで 25 分ほどでした。
私は普段、Claude Code を常駐させて作った自分用のエージェント「iris」を使っています。OpenClaw は話題になっているのに、確かめたことがありませんでした。それで、4GB の VPS に入れて測ってみました。
この記事で使う環境
- VPS: XServer VPS クラウド 4GB (4 コア / NVMe 50GB)、Ubuntu 24.04。初期設定 と Tailscale 済み。常駐しているものはなく、入れる前の使用メモリは 599MB (available 3,310MB)
- OpenClaw: 2026.9.7
- Node.js: 26.10.0 (nvm で入れる)
- モデル: Claude Sonnet 5 (Anthropic API キー、従量課金)
- 手元: Mac。Tailscale の SSH で VPS に入る

XServer VPS (従来版) には、OpenClaw を入れた状態で始められる「アプリイメージ」があります (公式のお知らせ)。一方、この記事で使う XServer VPS クラウドの「セットアップスクリプト」に OpenClaw はありません。OS の再インストールの画面で選べるのは Docker、Mattermost、OpenVPN、Redmine、Webmin、WordPress、Zabbix でした (2026-10-03 時点)。クラウドでは、この記事のとおり手で入れます。
結論: 必要なメモリの実測
先に測った値をまとめます。測り方は手順の後で説明します。
| 状態 | ゲートウェイ | 子プロセス 2 つ | TUI | VPS の available |
|---|---|---|---|---|
| 入れる前 | — | — | — | 3,310MB |
| 起動直後 | 1,325MB | 178MB | 583MB | 1,391MB |
| 起動して 2 分、待機 | 1,055MB | 148MB | 583MB | 1,689MB |
| 会話中の最大 | 1,553MB | — | 688MB | 1,291MB (会話直後) |
| TUI を閉じて 40 分〜1 時間 | 1,061〜1,104MB | 145MB | — | 2,205〜2,251MB |
常駐の形 (ゲートウェイだけが動き、Telegram などから話しかける) なら、約 1.2GB が OpenClaw の分です。VPS の available は、入れる前から 1.1GB 減りました。systemd が数えたサービス全体の最大値 (MemoryPeak) は約 1.9GB で、これはファイルのキャッシュも含みます。
2GB の VPS に当てはめると、OS と SSH などで 0.6GB、OpenClaw の待機で 1.2GB です。残りは 0.2GB ほどで、会話で 0.5GB 膨らめばスワップに入ります。ゲートウェイは Node の上限 (--max-old-space-size=2048) を 2GB にして起動していました。つまり、2GB を使い切る前提の設定です。
| エージェント | 常駐のメモリ | 記事 |
|---|---|---|
| OpenClaw | 約 1.2GB | この記事 |
| Hermes Agent | 256MB | Hermes Agent を VPS で動かす |
| Claude Code (Remote Control) | 280MB | Claude Code だけで自作する |
ディスクは npm install で 735MB でした。CPU は待機中ほぼ 0% で、モデルの推論は API の側でするので、VPS の CPU は効きません。
1. Node.js 26 を入れる
OpenClaw は Node 24.16 以上か 26.1 以上で動き、推奨は 26 です (公式)。Node 22・23・25 は対象外です。Ubuntu 24.04 の apt の Node.js は古いので使えません。
公式の手順は NodeSource のリポジトリを足す方法で、sudo が要ります。私の VPS は sudo を使わない運用なので、nvm でホームの中に入れました。
curl -fsSL -o /tmp/nvm-install.sh https://raw.githubusercontent.com/nvm-sh/nvm/v0.40.3/install.sh
bash /tmp/nvm-install.sh
source ~/.bashrc
nvm install 26
Now using node v26.10.0 (npm v11.19.1)
Creating default alias: default -> 26 (-> v26.10.0 *)nvm のインストーラーが ~/.bashrc に読み込みの行を足すので、次からは SSH で入れば node が使えます。
2. OpenClaw を入れる
npm install -g openclaw
openclaw --version
added 343 packages in 27s
OpenClaw 2026.9.7 (c074824)343 個のパッケージで、ディスクは 735MB です。入れている間の npm の最大メモリは 386MB でした。1GB の VPS で入れられないという報告があるのは、この段階で足りなくなるのだと思います。
3. 初期設定 (onboard)
対話式の初期設定を、ゲートウェイをサービスとして入れるところまで通します。
openclaw onboard --flow manual --install-daemon--flow manual は、項目を 1 つずつ選ぶ形です。既定の Quick start は、手元にある Claude Code や Codex のログインを自動で使い回します。VPS に Claude Code が入っているなら、Quick start は避けてください (理由は次の節)。
最初に、セキュリティの確認が出ます。
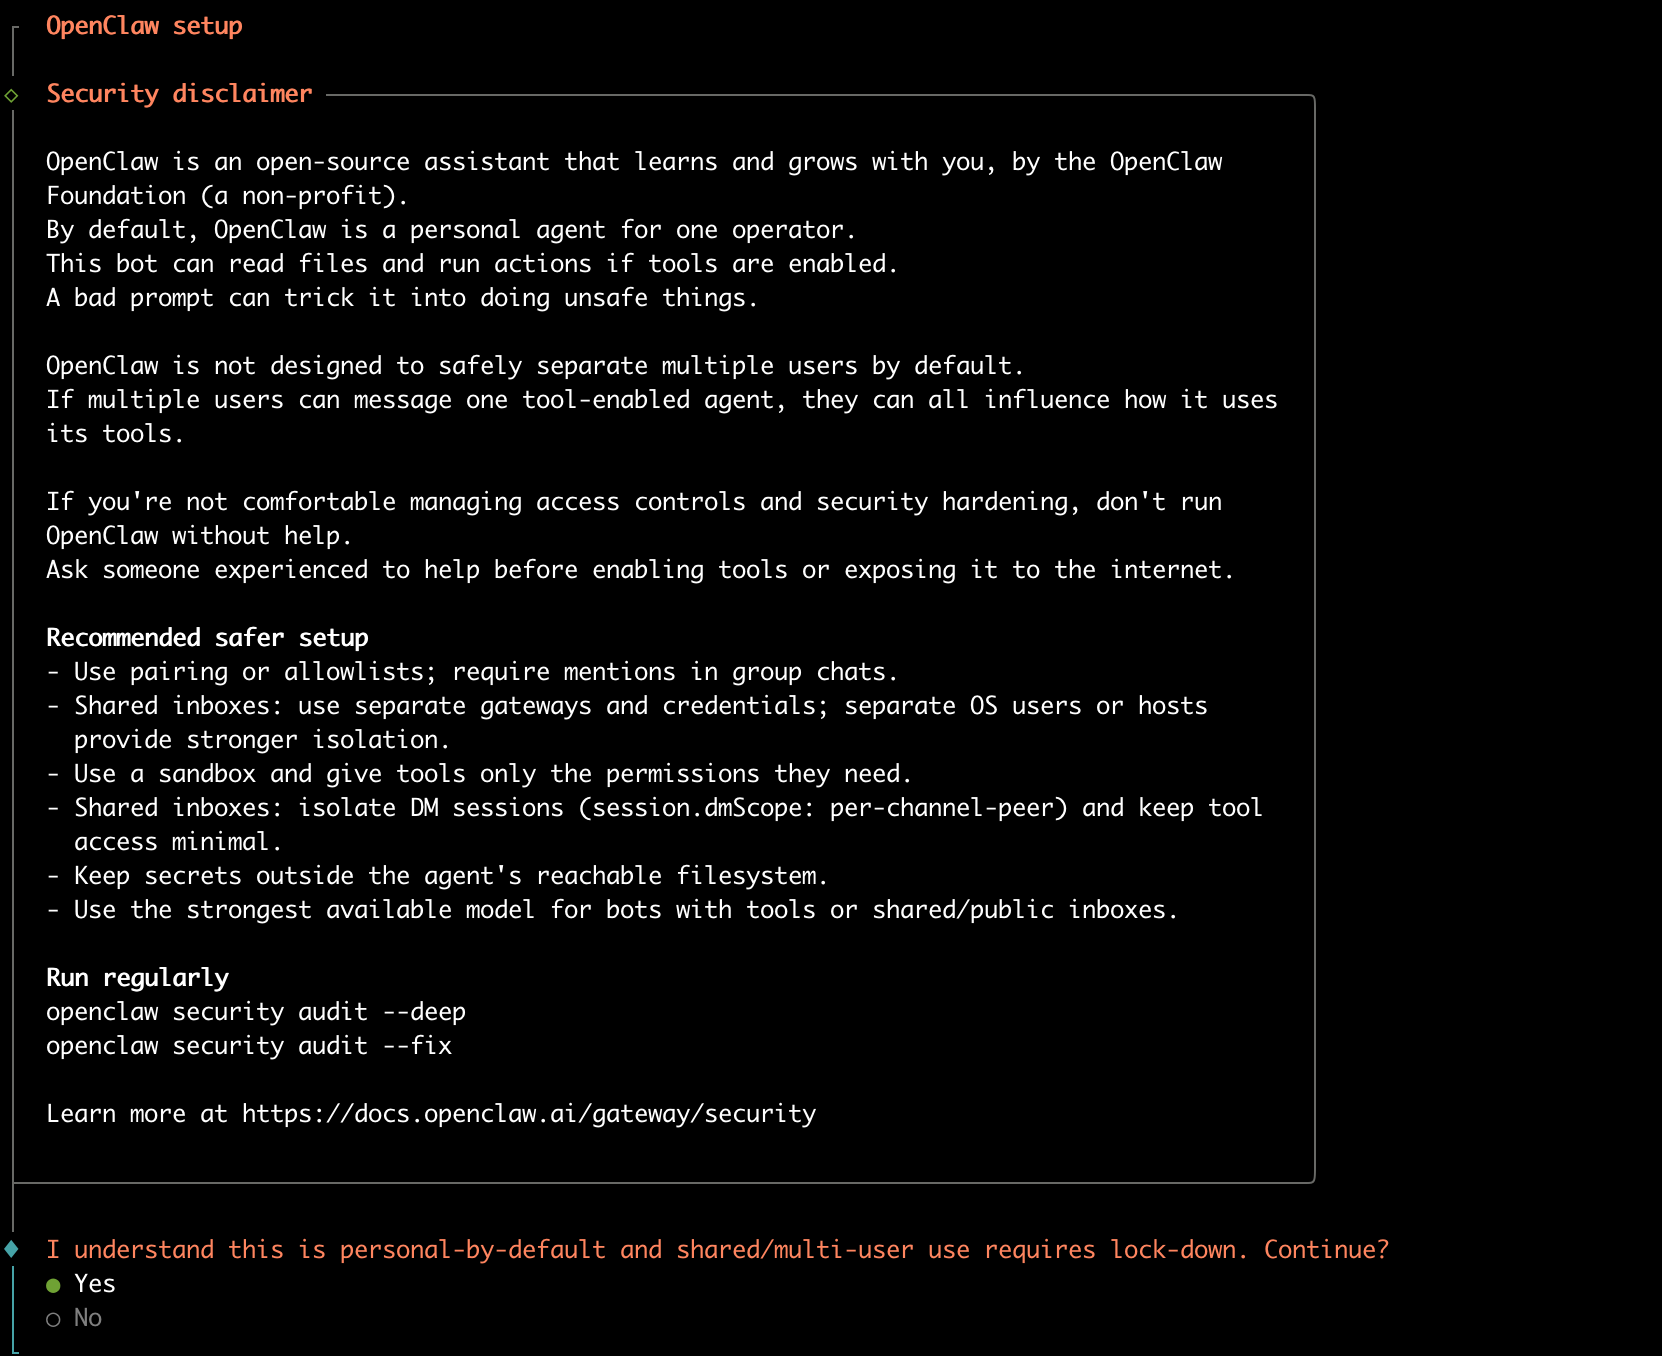
「1 人で使う前提の作りなので、複数人で 1 つのエージェントに話しかけるなら締め付けが要る」という内容です。Yes で進めます。テレメトリ (使っている機能の統計を送るか) は No thanks で進めました。
その後の項目は、こう選びました。
| 項目 | 選んだもの |
|---|---|
| What do you want to set up? | Local gateway (this machine) |
| Workspace directory | 既定 (~/.openclaw/workspace) |
| 最初のエージェントの名前 | 既定 (main) |
| Model/auth provider | Anthropic |
| Anthropic auth method | Anthropic API key |
| Default model | Enter model manually → anthropic/claude-sonnet-5 |
| Gateway port | 既定 (18789) |
| Gateway bind address | Loopback (127.0.0.1) |
| Tailscale exposure | Off |
| Gateway secret | 既定 (Generate/store plaintext secret) |
| Test AI access | Yes |
| Set up a chat channel now? | No |
| Search provider / スキルの依存 / プラグイン | Skip for now |
| Gateway service runtime | Node (recommended) |
モデルは Anthropic を選び直す
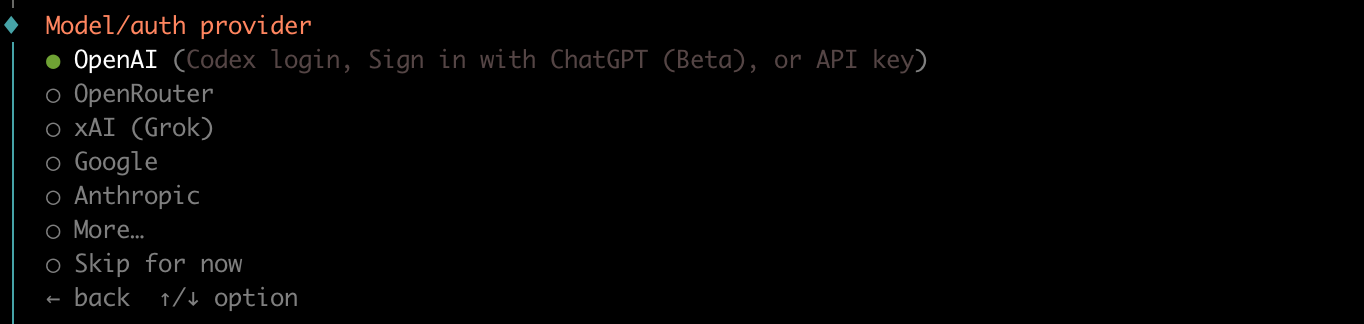
プロバイダーの一覧は、OpenAI が先頭で既定になっています。矢印キーで Anthropic まで下がります。
次の認証方法では、既定が「Anthropic Claude CLI」です。
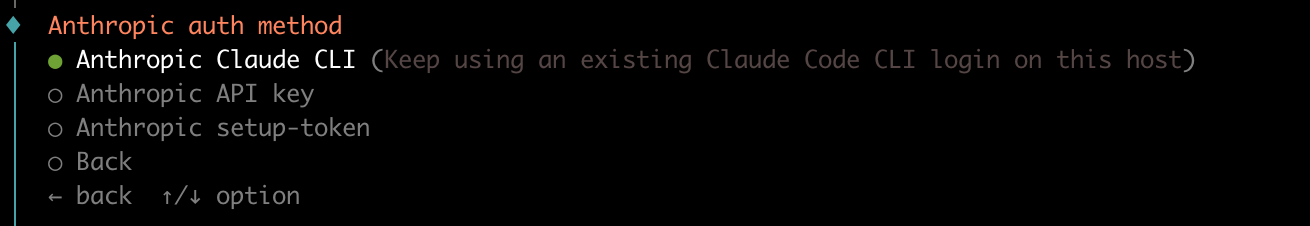
説明にあるとおり、この VPS の Claude Code のログインを使い回す設定です。私の VPS の Claude Code は Pro の契約でログインしているので、そのまま Enter を押すと OpenClaw の会話が Pro の枠から引かれます。setup-token も、Claude Code の契約から発行するトークンです。Claude の契約をサードパーティのツールで使うことの扱いは、2026 年に何度か変わっています。安定して使うなら API キーにしてください。公式のドキュメントも、自動で動かすなら API キーを勧めています (Anthropic · OpenClaw)。
モデル名は手で入れる
既定のモデルは claude-opus-5-5 です。料金を抑えたいので Sonnet 5 にしようとしたところ、一覧で検索しても出てきませんでした。
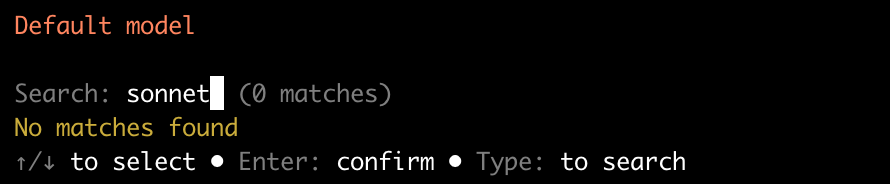
ゲートウェイがまだ動いていないので、モデルの一覧が空なのだと思います。「Enter model manually」を選んで、名前を打てば入ります。
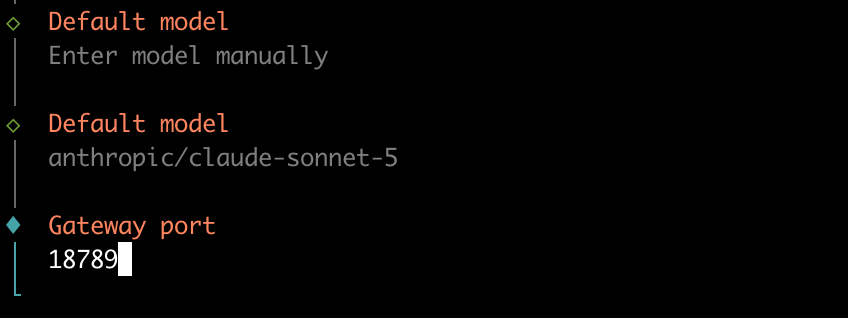
後から変えるなら openclaw models set anthropic/claude-sonnet-5 です。
ゲートウェイは VPS の中だけで待ち受ける
ゲートウェイの待ち受け先は Loopback にします。VPS の中からしか繋がりません。
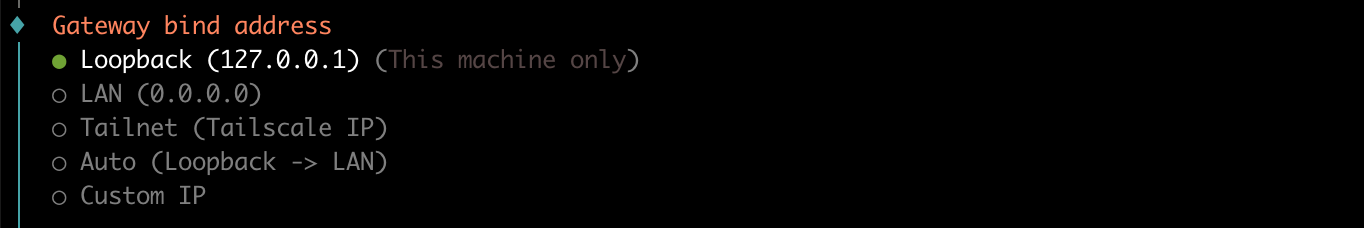
LAN (0.0.0.0) と Auto は、VPS のすべてのアドレスで待ち受けます。ファイアウォールの設定を 1 つ間違えれば、インターネットにダッシュボードが出ます。
Tailscale を入れている VPS では、Tailscale で公開するかも聞かれます。
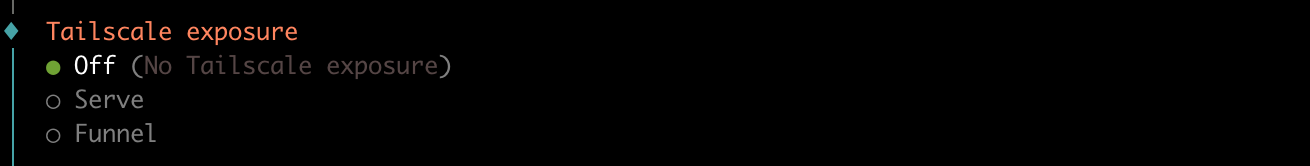
Serve は自分の Tailscale ネットワークの中だけ、Funnel はインターネット全体への公開です。Funnel は選ばないでください。メモリを測るだけなら Off で足ります。
スキルとプラグインは「スペースで選んでから Enter」
スキルの依存とプラグインの画面は、複数を選べる形です。「Skip for now」にカーソルがある状態で Enter だけを押すと、「Please select at least one option.」と言われて進みません。
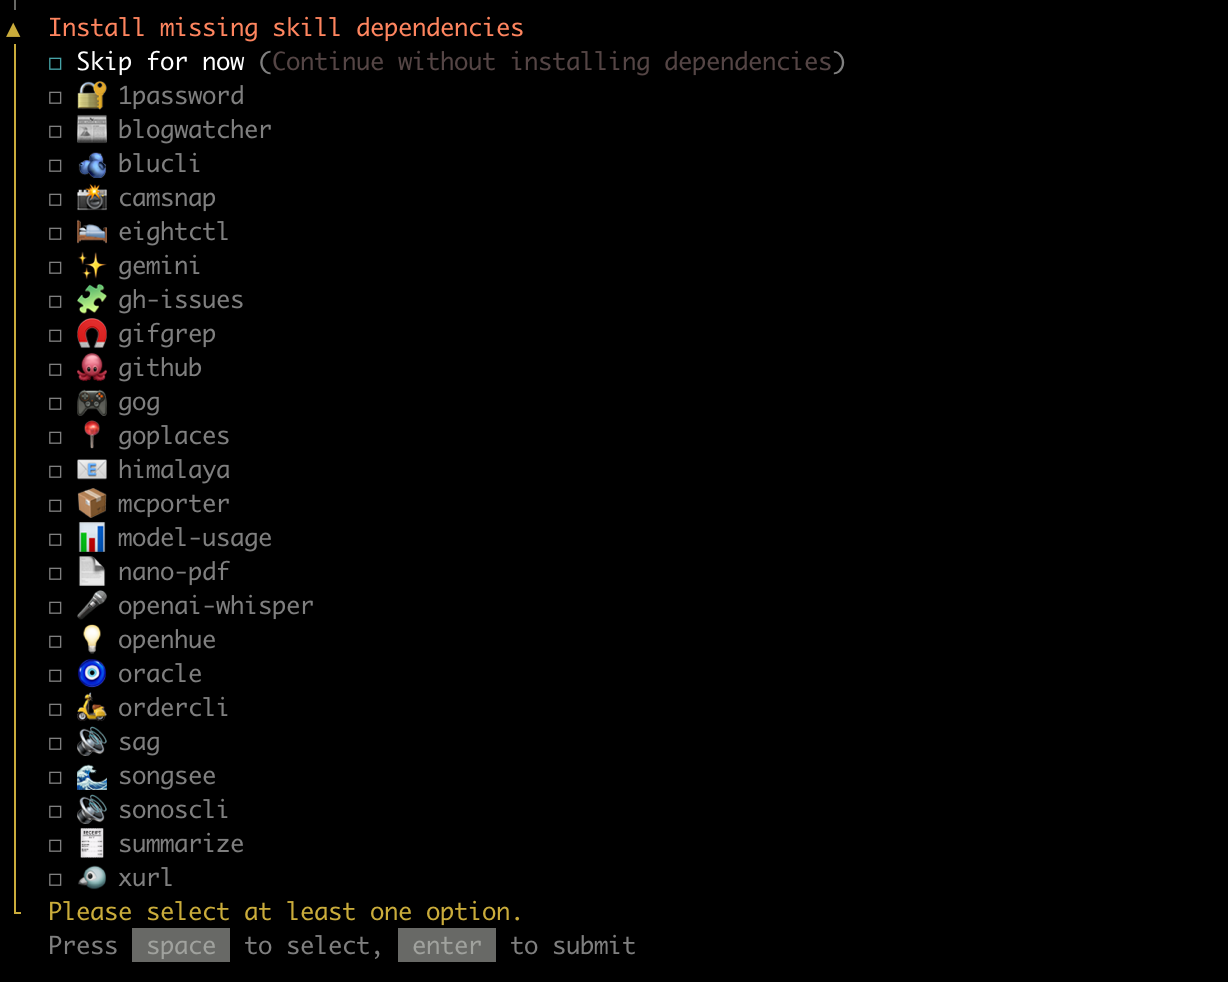
スペースキーで「Skip for now」にチェックを入れてから Enter です。同梱のスキルは 20 以上、追加のプラグインも 20 以上ありますが、どれも後から入れられます。測定は素の状態でしたかったので、ここでは何も入れていません。
「Preparing Gateway service…」で待たされているように見える
最後のサービスの方式の質問は、下に回転表示が並んで出ます。
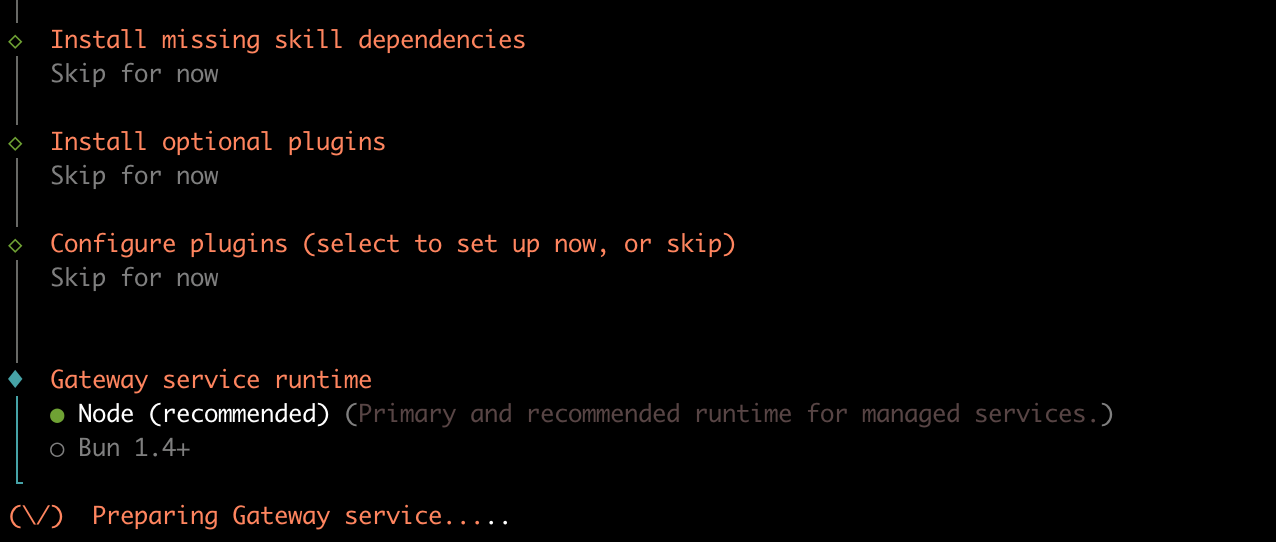
私はこれを「準備中」だと思って 5 分ほど待ちました。実際は、質問が答えを待っていました。行頭の印が水色の ◆ なら入力待ちで、答え終わった項目は緑の ◇ に変わります。Node のまま Enter で進みます。
bash の補完を入れるかを聞かれた後、TUI が開いてエージェントが話しかけてきます。
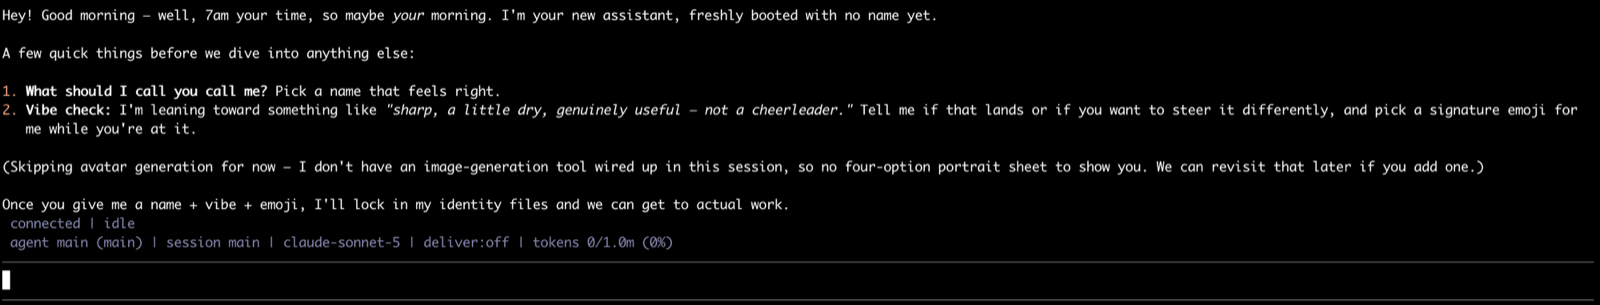
下の行の connected | idle はゲートウェイに繋がっていること、claude-sonnet-5 は選んだモデルで動いていることを示します。
4. ゲートウェイが動いているか確かめる
--install-daemon で、ゲートウェイは systemd のユーザーサービスとして入ります。
systemctl --user list-units --all "*openclaw*"
ss -ltn | grep 18789
UNIT LOAD ACTIVE SUB DESCRIPTION
openclaw-gateway.service loaded active running OpenClaw Gateway
LISTEN 0 511 127.0.0.1:18789 0.0.0.0:*
LISTEN 0 511 [::1]:18789 [::]:*待ち受けは 127.0.0.1 と ::1 だけです。
ユーザーサービスは、SSH を切っても動き続けるように「linger」が要ります。私の VPS では、最初から有効になっていました。loginctl show-user $USER -p Linger が Linger=no なら、sudo loginctl enable-linger $USER で有効にします。
5. メモリの測り方
ゲートウェイのプロセスは systemd から分かります。次のコマンドで、ゲートウェイ本体と子プロセスのメモリ (RSS) と、VPS の available を並べました。
GW=$(systemctl --user show openclaw-gateway -p MainPID --value)
ps -o rss= -p $GW                       # ゲートウェイ本体 (KB)
ps -o rss= --ppid $GW                   # 子プロセス (KB)
free -m | awk '/Mem/{print $7}'         # available (MB)
grep VmHWM /proc/$GW/status             # 起動してからの最大
systemctl --user show openclaw-gateway -p MemoryCurrent -p MemoryPeak
待機中の値は、TUI を閉じてから 5 分ごとに 12 回、1 時間記録しました (抜粋)。
07:21:42 gw=1208MB children=145MB avail=2112MB
07:31:42 gw=1185MB children=145MB avail=2137MB
07:41:42 gw=1192MB children=145MB avail=2116MB
07:51:42 gw=1061MB children=145MB avail=2249MB
08:01:42 gw=1064MB children=145MB avail=2249MB
08:11:42 gw=1103MB children=145MB avail=2209MB
08:16:42 gw=1104MB children=145MB avail=2205MB
会話の後は 1.2GB 台で、40 分ほどかけて 1.06GB まで下がりました。その後は 1.1GB 前後を行き来しています。会話は 1 回だけで、名前を決めさせて、VPS のメモリとディスクの空きを調べさせました。このときの最大がゲートウェイ 1,553MB、TUI 688MB です。
エージェントに VPS のメモリを調べさせると、「実質利用可能 1.2Gi、今のところ心配なし」と返ってきました。値は合っていますが、その半分以上を自分自身が使っていることには触れません。
6. セキュリティの点検
初期設定の最初の画面で勧められていた点検を実行しました。
openclaw security audit --deepOpenClaw security audit
Summary: 0 critical · 1 warn · 1 info
WARN
gateway.trusted_proxies_missing Reverse proxy headers are not trusted
gateway.bind is loopback and gateway.trustedProxies is empty. ...
INFO
summary.attack_surface Attack surface summary
groups: open=0, allowlist=0
tools.elevated: enabled
hooks.webhooks: disabled
hooks.internal: enabled
browser control: enabled警告は、リバースプロキシ越しに公開するときの設定の話です。VPS の中だけで待ち受けているなら当たりません。
気にすべきは tools.elevated: enabled です。エージェントは、OpenClaw を入れたユーザーの権限でコマンドを実行します。私は普段使いのユーザーに入れたので、そのホームにある Claude Code の認証情報 (~/.claude.json) にもエージェントから届きます。初期設定の画面にあった「秘密はエージェントの届かない所に置く」に反する状態です。常駐させて使うなら、OpenClaw 専用のユーザーを作って入れてください。
7. 使わなくなったら消す
OpenClaw には削除のコマンドがあります。先に --dry-run で何が消えるかを確かめられます。
openclaw uninstall --all --dry-run --non-interactive --yes[dry-run] remove gateway service
[dry-run] remove ~/.openclaw
[dry-run] remove ~/.openclaw/workspace消すときは --dry-run を外し、続けて本体を npm から消します。
openclaw uninstall --all --non-interactive --yes
npm uninstall -g openclaw
removed 489 packages in 1sopenclaw uninstall は、本体と ~/.bashrc に足された補完の行を消しません。Node を OpenClaw のためだけに入れたなら、~/.nvm と ~/.npm も消し、~/.bashrc の nvm と OpenClaw の行を削ります。消した後の VPS の available は 3,271MB で、入れる前の 3,310MB にほぼ戻りました。API キーは、Anthropic の Console で削除するまで有効なままです。
つまずいた点
- 認証の既定が Claude Code のログインの使い回しだった。manual で進めても、Anthropic の認証の既定は「Anthropic Claude CLI」で、VPS の Claude Code の契約の枠に繋がります。Quick start も、公式の説明では手元の Claude Code のログインを使い回す作りです。API キーを使うなら、manual で「Anthropic API key」を選び直す
- モデルの一覧が空だった。Sonnet で検索しても 0 件。「Enter model manually」で
anthropic/claude-sonnet-5と打てば入ります - 一覧で Esc を押したら、初期設定ごと終わった。戻るつもりでした。入れた API キーも保存されていなかったので、最初からやり直しました。戻るのは画面の下の「← back」(左矢印キー) です
- スキルの画面で Enter だけでは進まない。スペースで「Skip for now」を選んでから Enter
- 質問が「準備中」に見えて、5 分待った。回転表示の上の質問が入力待ちでした。行頭の印が水色の ◆ なら答える番です
- 待機だけで 1.2GB。Hermes (256MB) と同じ感覚で入れると驚きます。2GB の VPS では余裕がありません
入れてみた感想は、まず「重い」です。待機だけで 1.2GB は、Hermes や Claude Code の 4 倍以上です。それから、インストールが分かりにくい。対話式の画面が 20 以上続き、既定のままでは Claude Code のログインに繋がり、モデルの一覧は空でした。
私は Claude Code で作った iris で足りているので、OpenClaw は使い続けずに消しました。
VPS で動かすか、手元で動かすか
「OpenClaw は Mac mini で動かす」という話もよく見かけます。私は手元の Mac や自宅のラズパイで動かすことは考えませんでした。OpenClaw は中で何をしているかが見えにくく、私にとってはブラックボックスだからです。手元のマシンには、普段のファイルや別のサービスが同居しています。
入れるなら VPS に隔離して、やらせることを少しずつ許可していくのがよいと思います。初期設定の最初の画面も、ペアリングや許可リスト (allowlist) を使い、ツールには要る権限だけを渡すよう勧めていました。何も入れない素の状態から始めて、スキルやプラグインは要るものだけを足す。VPS なら、合わなければ消して作り直せます。
OpenClaw が向いている人
OpenClaw は使う人が多いぶん、機能もたくさんあります。初期設定だけでも、プロバイダーは 20 以上、同梱のスキルとプラグインもそれぞれ 20 以上並んでいました。興味を持って調べ、機能を 1 つずつ有効にしていくのが好きな人には向いています。
逆に、自分の使い方に合わせて育てていくなら、Claude Code で作る方が軽く、中身も見えます。私の場合は iris で十分でした。
比べるために、iris のスキルを見直しました。iris は Claude Code の Remote Control を常駐させ、覚えたことや手順を CLAUDE.md とスキルのファイルに書き足していく自作のエージェントです。今は自宅のラズパイで動いていて、毎週土曜に claude -p が 1 週間の作業メモを読み返し、スキルに昇格させます (週次レビュー)。ラズパイに移してからの 1 週間で、スキルは 7 つになりました。どれも 20〜35 行のファイルで、「目的・手順・つまずいた点・確認方法」の形にそろっています。たとえばカレンダーのスキルには、「終日の予定を +09:00 付きで渡したら、UTC に直されて前日の予定になった」という失敗が日付つきで残っています。為替データを集めるスキルは、私が頼んだものではありません。週次レビューが、2 回やった作業を作業メモから拾ってスキルにしました。OpenClaw の 20 以上のスキルは最初からそろっていても、中で何をするかは読まないと分かりません。iris のスキルは数こそ少ないものの、全部が自分の失敗から育ち、どれも数分で読めます。
料金
OpenClaw 自体は無料で、かかるのはモデルの API 代です。
この検証で使ったのは、初期設定のテスト 1 回と、会話 1 往復 (名前を決めて、メモリとディスクを調べさせる) だけです。Anthropic の Console で、この API キーの分を見ると、入力 491,748 トークン、出力 13,089 トークンでした。Sonnet 5 の単価 (100 万トークンあたり入力 2 ドル、出力 10 ドル) で計算すると、多くて約 1.1 ドル (1 ドル 150 円で約 170 円) です。入力にはキャッシュから読んだ分も含まれ、その分は単価が 10 分の 1 になるので、実際の請求はこれより少なくなります。
TUI の下の行には tokens 36k/1.0m と出ていました。これは会話の長さで、API に送った量はその 13 倍以上です。エージェントはツールを使うたびに、それまでの会話とツールの説明を送り直すためだと思います。最初の会話では、ワークスペースの SOUL.md などを作る作業も入ります。1 往復のつもりでも、入力は数十万トークンになると考えておいてください。
VPS は XServer VPS クラウドの 4GB で、月 2,480 円 (12 か月契約なら月 2,068 円) です。
次にやること
- Claude Code・Hermes・OpenClaw の比較は OpenClaw・Hermes Agent・Claude Code の違い に書きました。Claude の契約で足りるなら Claude Code のエージェント が一番軽く、費用もかかりません
まとめ
- OpenClaw の常駐は約 1.2GB (ゲートウェイ 1.06〜1.1GB + 子プロセス 145MB)。会話で 1.5GB まで膨らみ、TUI を開けば 0.6GB 足される
- 公式の最低は 2GB だが、OS の分を足すと待機だけでほぼ埋まる。常駐させるなら 4GB
- Node 26 は nvm で入れれば sudo は要らない。
npm install -g openclawで 735MB - 初期設定は
--flow manualで、Anthropic の API キーを選び直す。既定のままだと Claude Code のログインを使い回す - モデル名は「Enter model manually」で手で入れる。一覧は空のことがある
- ゲートウェイは Loopback で。エージェントは入れたユーザーの権限で動くので、常駐させるなら専用のユーザーに入れる
- 消すときは
openclaw uninstall --allとnpm uninstall -g openclaw - 中が見えにくいので、手元のマシンより VPS に隔離して、許可を少しずつ増やす。機能を調べて有効にしていくのが好きな人向けで、自分用に育てるなら Claude Code で足りる